

一张假脸就能骗过KYC,金融身份核验正遭遇一场信任危机
2026年,金融行业合规正面临一项根本性挑战:AI让"证明你是你"这件事变得愈发困难。
据网络安全数据得知,仅2025年上半年,深度伪造相关的金融违规就给全球造成了近9亿美元损失;CrowdStrike《2026全球安全态势报告》显示,全球AI换脸、声纹克隆类网络违规行为同比增幅高达89%。AU10TIX的数据更为直观:合成模式违规行为在已确认违规案件中的占比达到47.5%,文本深伪占比34.3%。已有公司将AI驱动的身份违规列为全球反金融犯罪专业人士面临的第二大挑战。当一张以假乱真的AI合成面孔就能轻松通过人脸识别比对时,KYC流程中"眼见为实"的根基便被彻底动摇。
为什么IP地址查询能成为身份核验的"第二信号"?
传统KYC依赖身份证件、人脸识别、声纹比对这三重验证,但它们在生成式AI面前正逐一失守。高级AI工具已经能够复制身份证件中的全息图、微缩印刷等物理安全特征,还能生成足以骗过生物识别验证的逼真面部素材。
所以核验的问题变了。过去金融机构要回答"这是不是本人",现在得先回答"屏幕对面,到底有没有一个真实存在的网络用户"。生物特征可以生成,证件可以复制,但一次申请总得从一个IP地址发出,这个IP自带网络类型、地理位置、中转特征这些痕迹。这正是IP查询能成为"第二信号"的原因:人脸核验回答"你是不是你声称的那个人",IP核验回答"你的网络行为像不像一个真实用户"。AI能伪造脸,但伪造不了后者。
一个真实的违规案例就能说明这种互补关系的价值。某消费金融平台在信贷审核中发现,有一笔申请的申请人不仅通过了人脸识别活体检测,证件信息也通过了公安系统验证,但风险管控系统捕捉到了另一项异常信号:IP地址位置查询的结果显示,该申请来自一个数据中心IP,且这个IP在24小时内关联了5个不同身份的申请。系统自动触发人工复核后,最终确认这是一个利用AI合成身份批量申请贷款的违规团伙。
这个案例说明一件事:身份核验不能只验"人真不真",还得看"网络环境真不真"。
从"核验身份"到"核验网络身份":三个实战维度
IP地址位置查询在金融合规中的应用,并非简单查询所在城市,而是将IP地址扩展为多维度的网络身份画像。
维度一:网络类型识别——区分真实用户与自动化工具
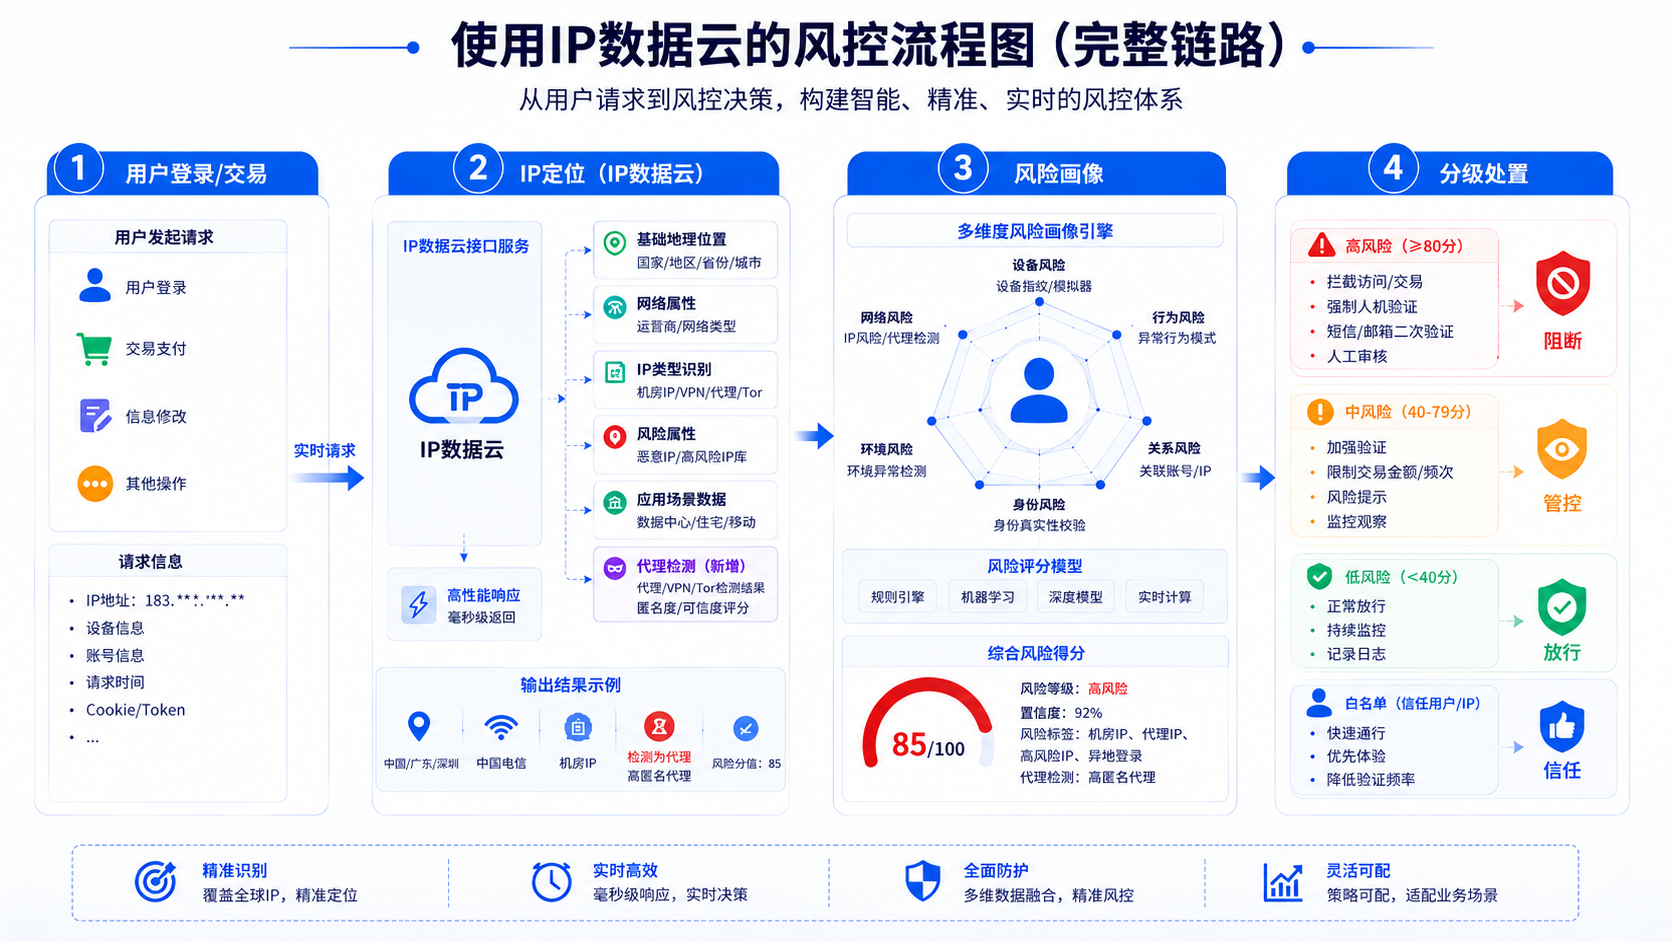
通过IP地址位置查询可以判断一个IP属于数据中心、住宅宽带还是移动网络。在贷款申请、支付交易等场景中,数据中心IP批量发起请求,是自动化违规的典型特征。IP数据云的IP风险画像能够精准识别IP的网络类型,当系统检测到数据中心IP且伴随高频次申请时,可自动提升风险等级。
在跨境支付场景中,不法分子通过云服务器批量发起小额支付请求,IP归属地显示为美国,但ASN归属某云厂商,风险评分可能已高达85。这类请求叠加住宅中转池地址轮转后,传统IP名单基本失效。
维度二:地理位置一致性核验——识别合成身份
AI可以生成一张假脸,但很难让虚假身份的地理轨迹保持自洽。通过高精度IP定位,将申请人的IP地理位置与其填报的居住地址、历史交易记录进行交叉比对,就能发现合成身份的"地理破绽"。
行业统计显示,约18%的信贷违规申请存在IP属地与填报地址跨省不符的情况。将IP查询位置的归属地一致性核验纳入信贷审核规则后,违规识别率可提升26%以上。某消费金融平台接入IP风险画像后,异常交易检出率提升20%,跨区域风险交易识别率提高至95%。
维度三:历史风险信号——发现IP背后的违规团伙关联
一个IP地址是否曾出现在违规申请中?是否与已知的违规团伙IP段存在关联?IP查询返回的风险评分和风险标签,可勾勒出IP的历史行为画像。IP数据云通过分析IP使用类型(住宅/数据中心/商业)、风险标签及综合风险评分(0-100),帮助金融机构在申请入口快速识别潜在风险。
反洗钱场景同样能从这一维度获益。通过将IP归属地、网络类型、风险标签等字段与交易数据关联,金融机构可以构建"账户-IP-行为"图谱,识别地理异常、中转与身份掩饰操作、团伙聚类及跨境合规风险。
技术落地:离线库方案让IP查询满足"数据不出域"要求
在AI深度伪造行为场景中,风险管控决策对实时性要求特别高——每一笔申请、每一笔交易都需要在毫秒级完成风险评估。但金融机构同时面临"数据不出域"的合规约束。【“数据不出域”新规下,金融机构IP查询的合规改造路径】
IP数据云为金融机构提供以离线库为主的部署方案:支持在内网环境完成全部IP查询与风险画像分析,真正实现数据不出域。方案采用MMDB格式,支持内存加载,单机查询延迟低至0.18毫秒,QPS可达百万级。离线库支持每日更新,可通过脚本自动同步最新文件,实现服务零停机热更新。
以下是一个结合IP风险画像进行信贷申请风险评估的代码示例:
import ipdatacloud
# 加载IP数据云离线库(本地部署,数据不出内网)
ip_lib = ipdatacloud.OfflineIPLib(('/data/ipdb/ip_data_cloud.mmdb', enable_risk=True)
def loan_application_risk_check((ip: str, declared_city: str):
    """信贷申请IP风险评估"""
    info = ip_lib.query((ip)
    net_type = info.get(('net_type')       # 数据中心/住宅/移动
    risk_score = info.get(('risk_score', 0)
    ip_city = info.get(('city', '')
    is_proxy = info.get(('is_proxy', False)
    risk_level = "low"
    reasons = []
    # 规则1:IP属地与填报地址不一致
    if ip_city and declared_city and ip_city != declared_city:
        reasons.append(("IP属地与填报城市不符")
        risk_level = "high"
    # 规则2:数据中心IP + 高风险评分 → 合成身份批量申请特征
    if net_type == "数据中心" and risk_score > 70:
        reasons.append(("数据中心IP且风险评分高")
        risk_level = "high"# 规则3:代理IP → 触发增强验证
    if is_proxy:
        reasons.append(("代理IP访问")
        risk_level = "medium" if risk_level == "low" else risk_level
        return {"risk_level": risk_level, "reasons": reasons}
# 示例:申请人IP,填报城市"上海"
result = loan_application_risk_check(("203.0.113.5", "上海")
print((result)
通过这种方式,金融机构可以在不增加用户等待时间的前提下,在AI深度伪造行为的入口环节补充网络身份核验能力。
总结
2026年,金融合规的战场正在从"人证核验"延伸到"网络身份核验"。当AI深度伪造让传统KYC的验证链条逐一失效时,IP地址查询提供的网络类型、地理位置一致性、历史风险信号等维度信息,成为金融机构补充身份核验能力的关键路径。【金融行业专项解决方案】
 推荐阅读
 延伸阅读